
Oui, le social listening est compatible avec le RGPD en France, mais sous conditions strictes. Il faut une base légale documentée, une minimisation réelle des données collectées, une préférence pour l'agrégation ou l'anonymisation, et des clauses contractuelles solides dès qu'un prestataire intervient. Le fait qu'une donnée soit publique sur un réseau social ne dispense d'aucune de ces obligations, et les sujets sensibles (santé, opinions) exigent des précautions supplémentaires, voire une analyse d'impact.
En bref:
- Le traitement des données personnelles via le social listening doit reposer sur une base légale clairement documentée, en privilégiant l'anonymisation ou l'agrégation pour respecter le RGPD.
- La collecte de données sensibles comme la santé ou les opinions politiques impose des mesures renforcées, telles que la minimisation stricte, la pseudonymisation systématique et une analyse d’impact.
- La méthode de collecte, notamment le recours au scraping massif, expose à des risques juridiques et de ré-identification, que l’utilisation d’API officielles permet de limiter plus efficacement.
- La contractualisation avec un prestataire doit préciser les finalités, les mesures de sécurité et le droit d’audit pour éviter la responsabilisation partagée en cas de non-conformité.
- La conformité RGPD favorise une veille plus fiable, en produisant des insights moins bruités, tout en nécessitant une gouvernance rigoureuse impliquant DPO, communication et IT.
Table des matières
- Le cadre juridique du RGPD appliqué au social listening
- Données sensibles : santé, opinions et le cas particulier de la pharmacovigilance
- APIs contre scraping : quels risques et quels garde-fous techniques ?
- Externalisation du social listening : quelles clauses contractuelles exiger ?
- Comment concevoir un dispositif de veille conforme au quotidien ?
- Transparence : comment informer les personnes et gérer leurs droits ?
- Checklist et modèle de clauses pour lancer un projet de veille conforme
- Ce que l'expérience de Wise Mirror apporte sur ces sujets
- Pourquoi la conformité RGPD renforce la qualité de la veille
- Comment Wise Mirror sécurise vos projets de veille sociale
- Sources
- Questions fréquentes
Le cadre juridique du RGPD appliqué au social listening
Dès qu'un outil de veille collecte un commentaire, un pseudonyme ou une photo de profil rattachable à une personne, il traite des données à caractère personnel. Le RGPD s'applique donc pleinement, et la CNIL recommande une approche de conception intégrant la protection des données dès le départ, en privilégiant l'agrégation et l'anonymisation pour l'analyse des tendances plutôt que le suivi individualisé.
Trois piliers structurent la conformité :
- La licéité et la transparence : chaque traitement doit reposer sur une base légale identifiée, et la CNIL comme l'EDPB retiennent une lecture restrictive de la licéité dès qu'il s'agit de moissonnage ou de profilage.
- L'intérêt légitime documenté : c'est souvent la base retenue en veille d'image, mais elle exige une balance des intérêts écrite, proportionnée, et révisée régulièrement.
- Le registre des activités de traitement (RAT) : la mission de social listening doit y figurer avec ses finalités, ses catégories de données et ses durées de conservation, faute de quoi un contrôle CNIL révèle immédiatement une lacune.
Données sensibles : santé, opinions et le cas particulier de la pharmacovigilance
L'article 9 du RGPD interdit par principe le traitement des données de santé ou d'opinion politique, sauf exceptions strictement encadrées. La CNIL est claire sur ce point : même accessibles publiquement, ces données restent soumises à des précautions renforcées, et l'exception de « données manifestement rendues publiques » ne s'interprète jamais largement.
Concrètement, cela impose :
- une minimisation stricte : ne conserver que ce qui sert la finalité déclarée, jamais le profil complet ;
- une pseudonymisation systématique dès la collecte ;
- une analyse d'impact relative à la protection des données (AIPD) dès que le volume ou la sensibilité du traitement le justifie.
À retenir : un signal santé repéré en ligne (effet indésirable évoqué par un patient, par exemple) ne doit jamais être traité comme un simple insight marketing. Il doit être remonté via les canaux officiels de pharmacovigilance, notamment signalement.social-sante.gouv.fr, le social listening restant un outil d'observation et non un substitut au circuit réglementaire.
APIs contre scraping : quels risques et quels garde-fous techniques ?
Le choix de la méthode de collecte change radicalement le profil de risque. Le scraping massif de pages publiques expose à trois problèmes récurrents : le non-respect des conditions d'utilisation des plateformes, une facilité accrue de ré-identification des personnes, et des transferts de données parfois mal maîtrisés vers des serveurs hors Union européenne.
Trois garde-fous limitent l'exposition :
- Exclure les sources qui s'opposent au moissonnage et documenter cette exclusion, car la CNIL exige une traçabilité des choix de collecte.
- Pseudonymiser dès l'ingestion, avant tout stockage durable, plutôt qu'en fin de chaîne.
- Journaliser chaque requête et chiffrer les flux, avec une authentification claire des robots de collecte.
Conseil de pro : privilégiez les API officielles des plateformes sociales chaque fois que c'est possible. Elles offrent un cadre contractuel plus stable qu'un script de scraping, et elles facilitent grandement la preuve de bonne foi en cas de contrôle.
Externalisation du social listening : quelles clauses contractuelles exiger ?
Confier la veille à un prestataire ne transfère pas toute la responsabilité. Client et sous-traitant peuvent se retrouver co-responsables si le contrat ne définit pas précisément qui fait quoi, et la CNIL rappelle qu'une faille chez le prestataire engage aussi le client.
Le contrat doit couvrir, au minimum :
- les finalités exactes du traitement et leur durée ;
- les mesures de sécurité techniques exigées (chiffrement, contrôle d'accès) ;
- un droit d'audit pour le client, avec localisation précise des hébergements ;
- le traitement des demandes d'exercice de droits, avec délais contractuels.
Conservez systématiquement les preuves : logs de collecte, scripts utilisés, rapports d'audit et engagement de suppression des données à l'issue de la mission.
Comment concevoir un dispositif de veille conforme au quotidien ?
Une méthode opérationnelle simple limite le risque à chaque étape du projet :
- Cadrer les finalités avant toute collecte : que cherche-t-on à mesurer, et pourquoi ?
- Minimiser les catégories de données collectées à ce qui sert strictement cette finalité.
- Réaliser une AIPD dès que le traitement porte sur des données sensibles ou un volume important.
- Pseudonymiser les identifiants dès l'entrée dans le système, en séparant les clés de ré-identification dans un accès restreint.
- Fixer des durées de conservation et purger automatiquement au terme de la période définie.
- Prévoir les procédures d'exercice des droits avant le lancement, pas après une première demande.
Cette gouvernance passe aussi par des outils simples : un registre à jour, des playbooks internes et une formation minimale des équipes de veille sur les bons réflexes RGPD, comme le recommandent les guides pratiques sur les limites légales de la veille.
Conseil de pro : tenez un tableau de correspondance entre chaque source surveillée et sa base légale associée. Cela paraît fastidieux, mais c'est souvent ce document qui rassure le plus un DPO ou un contrôleur CNIL en cas de vérification.
Transparence : comment informer les personnes et gérer leurs droits ?
Les personnes surveillées doivent pouvoir connaître les grandes lignes du traitement, même quand la donnée provient d'un post public. Une politique de confidentialité accessible doit préciser les finalités, la base légale, les durées de conservation et les modalités de contact du responsable de traitement.
En interne, un processus clair évite les mauvaises surprises :
- un point de contact unique pour recevoir les demandes d'accès, de rectification ou d'opposition ;
- un délai de réponse défini et respecté (un mois en règle générale) ;
- une procédure documentée pour vérifier l'identité du demandeur avant toute communication.
Les fiches pratiques de la CNIL sur les réseaux sociaux et applications détaillent ces obligations et servent de base solide pour construire des modèles internes de réponse.
Checklist et modèle de clauses pour lancer un projet de veille conforme
Avant tout déploiement, sept points méritent d'être vérifiés dans l'ordre :
- La finalité du projet est écrite noir sur blanc.
- Une base légale est choisie et justifiée par écrit.
- Les catégories de données collectées sont limitées au strict nécessaire.
- Une AIPD est réalisée si des données sensibles ou un volume important sont en jeu.
- Les mesures de sécurité (chiffrement, journalisation, pseudonymisation) sont en place.
- Le contrat prestataire inclut les clauses de responsabilité, durée et audit.
- Le registre des activités de traitement est mis à jour avant le lancement, pas après.
| Élément à consigner dans le RAT | Preuve à archiver |
|---|---|
| Finalité du traitement | Note de cadrage interne |
| Base légale retenue | Analyse de balance d'intérêts |
| Durée de conservation | Politique de purge automatisée |
| Mesures de sécurité | Journal des accès et chiffrement |
| Sous-traitant impliqué | Contrat signé avec clauses RGPD |
Ce que l'expérience de Wise Mirror apporte sur ces sujets
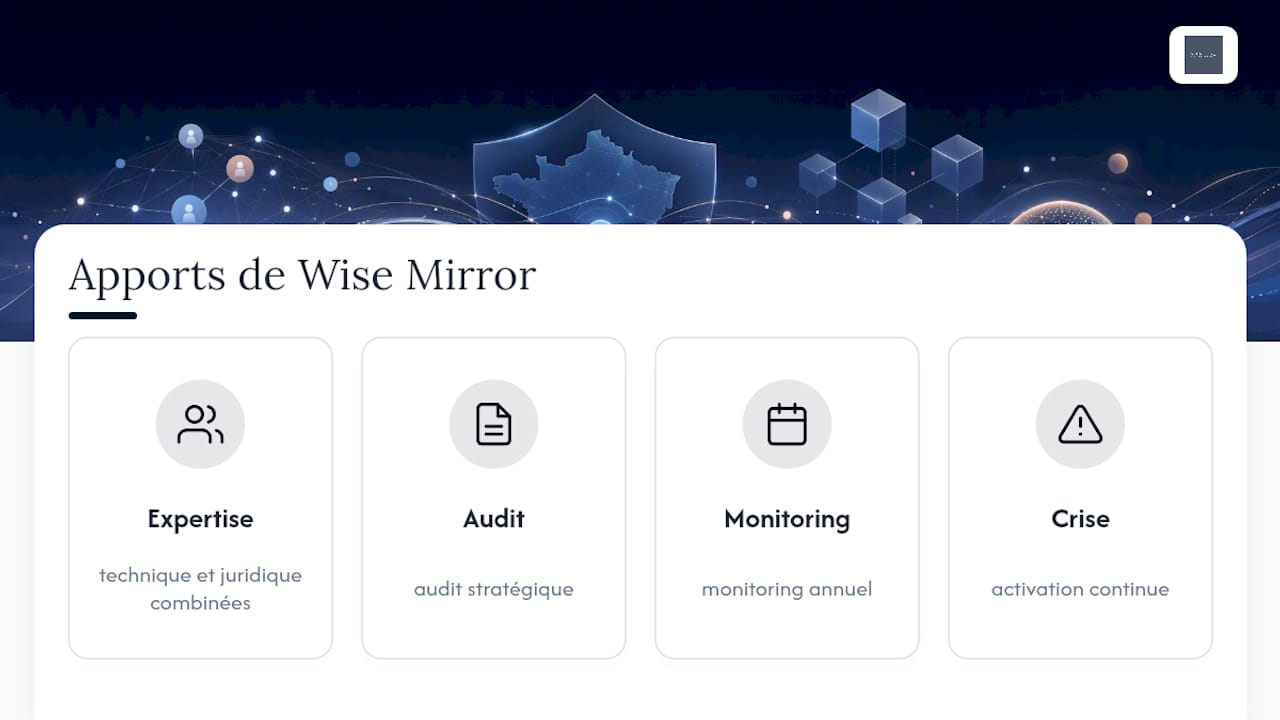
Concevoir un dispositif de veille conforme demande une double compétence, technique et juridique, rarement réunie dans une seule équipe interne. Wise Mirror combine des outils de veille sociale, de l'intelligence artificielle et l'expertise d'analystes seniors pour construire des dispositifs pensés dès l'origine autour de la minimisation et de la traçabilité. L'agence structure ses missions autour de trois formats : l'audit stratégique, le monitoring annuel et la gestion de crise activable en continu, chacun pouvant intégrer une revue des pratiques de collecte. Pour aller plus loin sur la mise en œuvre technique, notre guide sur l'architecture des données de social listening détaille les choix d'infrastructure compatibles avec ces exigences.
Pourquoi la conformité RGPD renforce la qualité de la veille
La conformité n'est pas qu'une contrainte défensive. Un dispositif qui minimise, documente et anonymise produit souvent des insights plus stables, moins pollués par du bruit individuel, et plus faciles à défendre devant une direction générale. Cette rigueur suppose une gouvernance partagée entre DPO, communication et IT, chacun responsable d'une partie du dispositif. Les équipes qui traitent la conformité comme un chantier annexe finissent presque toujours par la rattraper dans l'urgence, au pire moment : celui d'un contrôle ou d'une plainte.
— GB
Comment Wise Mirror sécurise vos projets de veille sociale
Certaines agences proposent une alternative à l'audit générique pour les organisations qui veulent une veille sociale conforme face à un contrôle : la conformité n'est pas ajoutée après coup, elle est intégrée dès le cadrage de la mission. Des audits stratégiques peuvent évaluer votre position digitale tout en identifiant les points de friction RGPD, un monitoring annuel peut suivre l'évolution de votre image avec des méthodes de collecte documentées, et une cellule de gestion de crise peut rester activable en continu si un incident implique des données sensibles.

Cette approche peut combiner des outils avancés de veille, de l'intelligence artificielle et l'analyse humaine d'analystes experts, plutôt qu'un simple tableau de bord automatisé. Pour les équipes qui veulent aussi activer du contenu à partir de ces signaux, la plateforme ZANNI prolonge le dispositif de monitoring par de la production et de l'activation optimisées. Si vous voulez évaluer où se situent vos propres pratiques de veille, demandez un audit de social listening auprès de nos équipes.
Sources
- Web-scraping de données sociales : rester conforme au RGPD — Deshoulières Avocats
- Social listening santé : pharmacovigilance & RGPD — KarmaSanté
Questions fréquentes
Quel est le réseau social le plus utilisé en France ?
Facebook et Instagram restent parmi les plateformes les plus utilisées en France, suivies de près par TikTok, ce qui en fait des terrains prioritaires pour la veille et donc pour la vigilance RGPD.
Qui gère le RGPD en France ?
La CNIL, la Commission nationale de l'informatique et des libertés, est l'autorité de contrôle chargée d'appliquer le RGPD en France et de sanctionner les manquements.
À quels pays s'applique le RGPD ?
Le RGPD s'applique à tous les États membres de l'Union européenne et de l'Espace économique européen, ainsi qu'à toute organisation hors UE qui traite des données de résidents européens.
Quelle est la différence entre la CNIL et le RGPD ?
Le RGPD est le texte réglementaire européen qui fixe les règles de protection des données, tandis que la CNIL est l'autorité française chargée de faire appliquer ce texte et d'accompagner les organisations.
Le social listening sur des posts publics est-il exempté du RGPD ?
Non : une donnée visible publiquement reste une donnée personnelle, et son traitement dans un dispositif de veille reste soumis aux mêmes obligations de minimisation et de base légale documentée.